- Útočníci přes službu Optimizely vložili škodlivý kód na weby 178 organizací
- Malware se pokoušel krást platební údaje a kryptoměny
- Apple uvádí, že zneužívané systémové chyby již opravil
Návštěva známého webu nemusí být vždy bezpečná. Rozsáhlý útok z 16. listopadu ukázal, jak mohou hackeři zneužít externí službu, kterou používají i velké a důvěryhodné značky. Škodlivý JavaScript se objevil na stránkách 178 organizací a mimo jiné se pokoušel napadat starší iPhony. Pro majitele aktuálních verzí iOS má však Apple důležitou uklidňující zprávu.
Jak se malware dostal na známé weby?
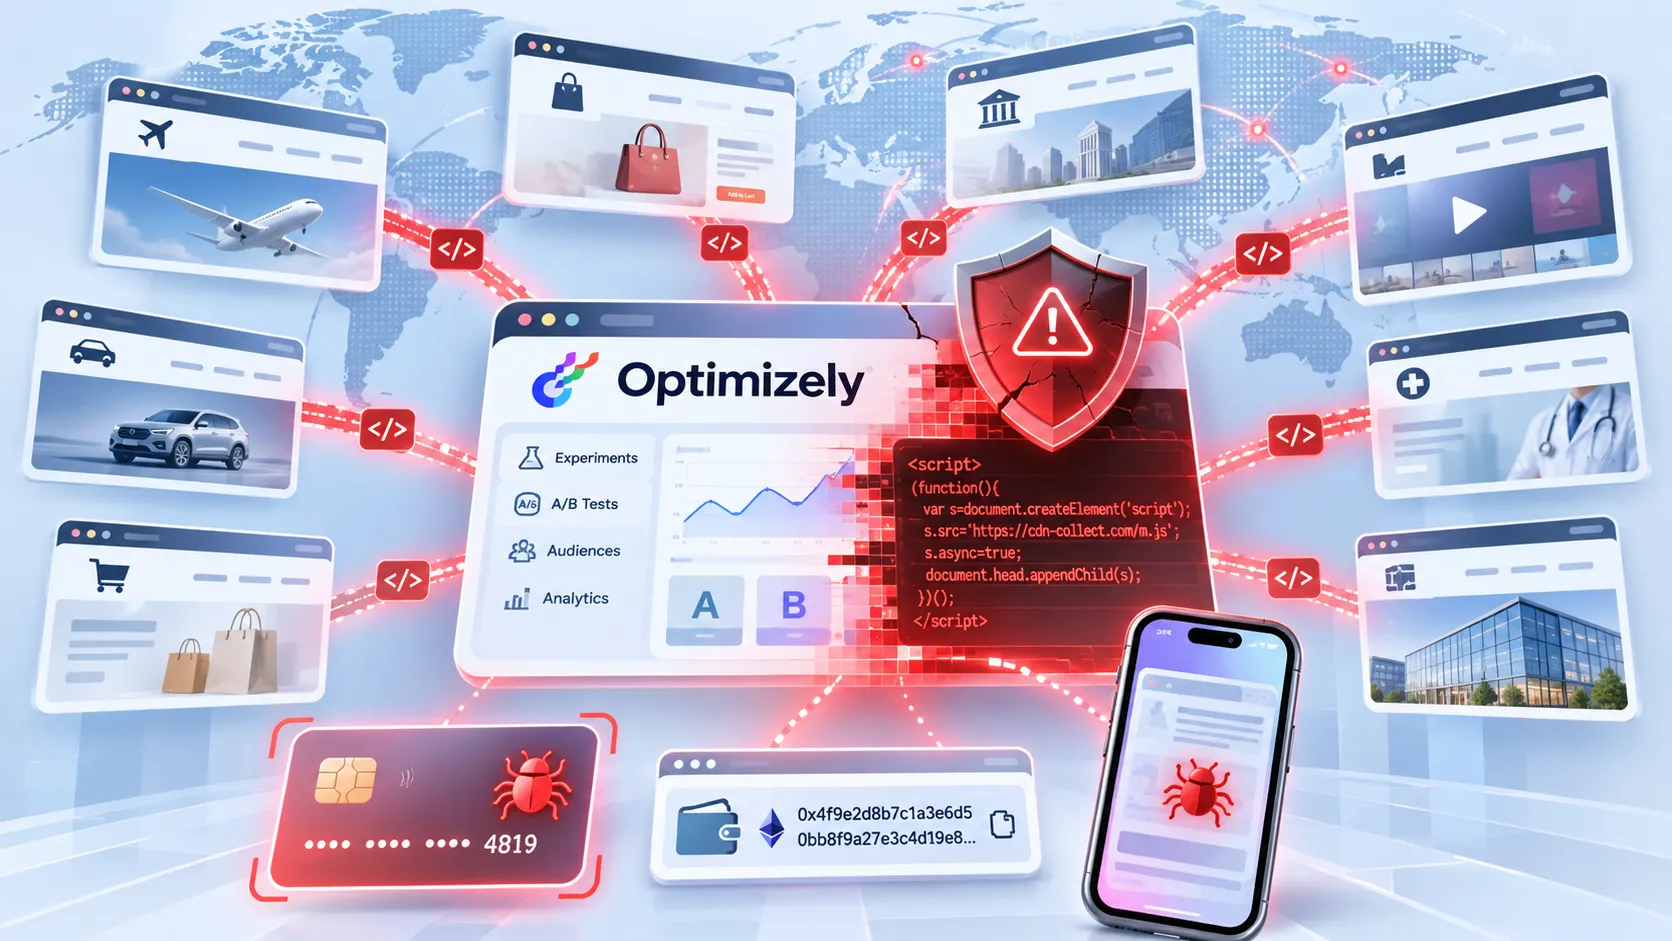
Podle agentury Reuters útočníci zneužili zranitelnost platformy Optimizely, kterou firmy využívají například k testování různých podob svých webů. Do zákaznických projektů vložili škodlivý JavaScript. Ten se následně načítal ze standardní infrastruktury služby, takže návštěvníci nemuseli otevřít žádnou podezřelou stránku.
Bezpečnostní výzkumník Scott Helme z Report URI zdokumentoval 188 napadených skriptů používaných 178 organizacemi. Mezi zasaženými projekty byly mimo jiné weby BBC, CNN, Zoomu, IKEA, HSBC nebo Salesforce. To ale automaticky neznamená, že byly prolomeny interní systémy všech uvedených společností.
Útočníci chtěli peníze i data z prohlížeče
Škodlivý kód měl několik funkcí. Dokázal nahrazovat adresy kryptoměnových peněženek adresami útočníků, zachytávat platební údaje z některých webových formulářů a získávat dostupné soubory cookie či snímky stránek. Výzkumníci zaznamenali převody kryptoměn na peněženky spojené s útokem. Rozsah případných dalších škod ale dosud není znám.
Zvlášť důležitá je ovšem mobilní část útoku. Na iPhonech a iPadech se skript podle verze systému pokoušel načíst útočné sady Coruna a DarkSword. Ty využívaly známé bezpečnostní chyby starších vydání iOS. Samotné načtení takového kódu ovšem ještě nedokazuje úspěšné převzetí zařízení. Reuters ani další dostupné zprávy zatím nepotvrdily počet skutečně napadených iPhonů.
Apple: Aktualizované iPhony jsou chráněné
Apple agentuře Reuters sdělil, že zranitelnosti iOS, na které útok mířil, opravil již v minulém roce. Uživatelé s aktuálním softwarem tak měli být proti známým způsobům zneužití chráněni. Neznamená to však, že aktualizace systému sama odstraní všechna rizika škodlivého JavaScriptu na webu, například podvrženou kryptoměnovou adresu nebo odcizení údajů z nezabezpečeného formuláře.
Pokud jste v době útoku používali starší iPhone, zkontrolujte dostupnost aktualizací v Nastavení → Obecné → Aktualizace softwaru. Při práci s kryptoměnami vždy porovnejte cílovou adresu i na zařízení, na kterém transakci potvrzujete. Máte-li podezření na zadání platební karty na napadené stránce, sledujte transakce a případně kontaktujte banku. Není důvod automaticky předpokládat, že každý návštěvník uvedených webů přišel o data.
Chyba je opravená, vyšetřování pokračuje
Optimizely potvrdila bezpečnostní incident a uvedla, že zranitelnost opravila, odstranila vložený kód a zabezpečila dotčené účty. Některé společnosti službu dočasně vypnuly. Zoom a Equifax podle Reuters v době zveřejnění nezjistily dopad na zákaznická data či vlastní systémy. Případ připomíná, že i zavedené weby jsou závislé na externích knihovnách a službách. Pravidelné aktualizace iPhonu jsou zásadní, ale stejně důležitá je obezřetnost při platbách a práce s citlivými údaji na internetu.